Qui n’a jamais reçu un SMS d’un numéro inconnu ou un courriel contenant des liens douteux ?
Si tel est le cas, vous faites partie des 73 % de français victime d’une tentative de hameçonnage. Le but des auteurs de ces messages est d’inciter leurs victimes à faire une action précise : obtenir vos identifiants de connexion ou voler d’autres données sensibles.
Les spammeurs envoient chaque jour des milliards de messages. Si la plupart sont de simples publicités inoffensives, d’autres cachent des intentions malveillantes. C’est le cas du hameçonnage. Les cybercriminels y incluent des liens ou des pièces jointes qui contiennent par exemple des offres irrésistibles. Les conséquences du hameçonnage peuvent être désastreuses : perte financière chez les particuliers, baisse du chiffre d’affaires suite à une perte de confiance chez les entreprises, etc.
Qu’est-ce que le hameçonnage ?
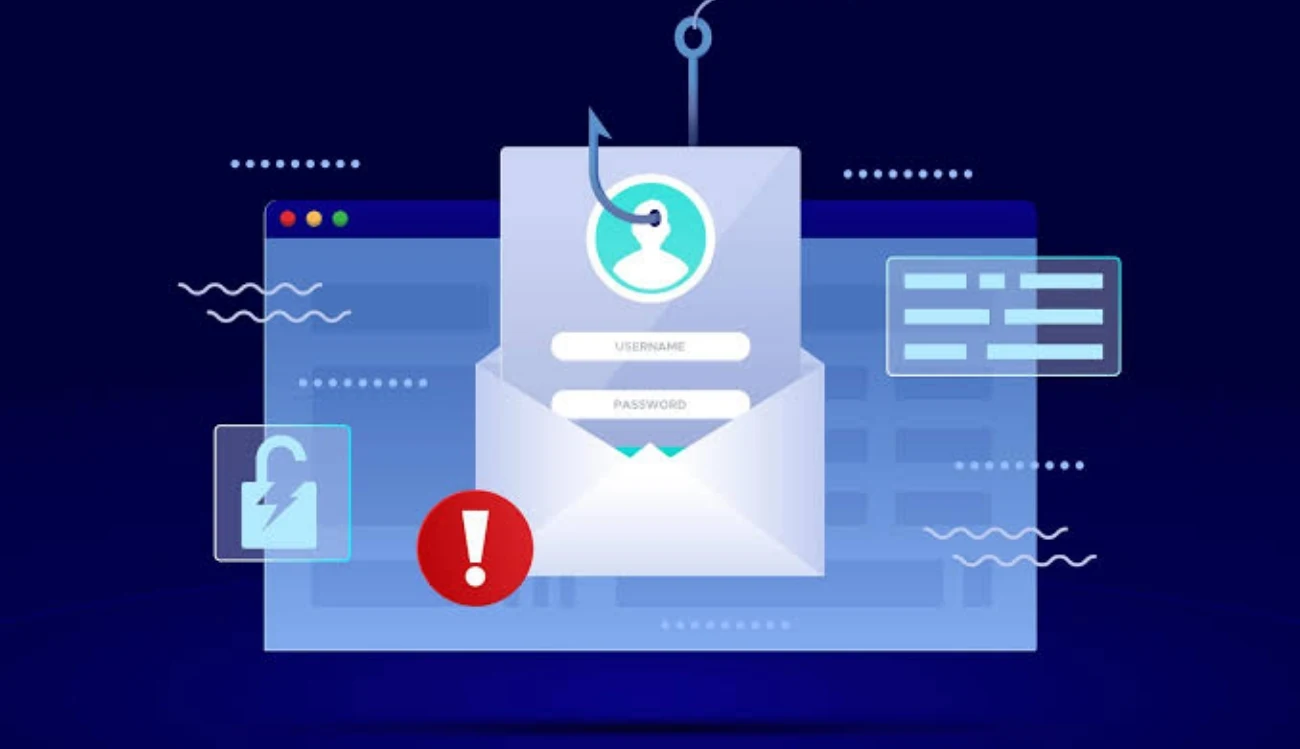
Le terme « hameçonnage » ou « phishing » en anglais désigne le vol d’identifiants, de coordonnées bancaires ou autres données importantes en trompant la victime. L’attaque se déroule par e-mail, appels téléphoniques ou encore par SMS. Les attaquants se font passer pour une marque légitime pour faire baisser la garde.
Les messages instaurent la confiance ou le sentiment d’urgence pour inciter la personne à faire une action précise : cliquer sur un lien par exemple. Cela peut être une menace de suspension de compte, de paiement d’une amende, de fin d’un abonnement, etc.
Le hameçonnage constitue la menace numéro 1 en entreprise puisqu’il exploite des failles humaines. D’après un rapport de Mimecast, le facteur humain est remis en cause dans 74 % des cyberattaques.
Le hameçonnage est la technique de prédilection des cybercriminels grâce à son déploiement peu coûteux et facilité désormais par l’IA. Les objectifs de cette attaque sont divers : propagation d’un logiciel malveillant, vol de données bancaires, usurpation d’identité, etc.
Pour certains, l’objectif est de mettre à mal la réputation de l’entreprise en faisant le maximum de dégâts possibles. C’est le cas de Sony en 2014. Les hackers ont obtenu un accès internet grâce au hameçonnage et ont volé environ 100 To de données pour une perte estimée à 100 millions de dollars.
Au-delà des pertes financières occasionnées par cette attaque, il y a également la perte de confiance des tiers. En effet, selon le rapport annuel d’IBM (Cost of Data Breach), 51 % des entreprises accusent une perte définitive d’une partie de sa clientèle suite à une cyberattaque.
Quelles sont les techniques de hameçonnage les plus courantes ?
Les techniques de hameçonnage évoluent avec le temps.
Cependant, les modes opératoires suivants reviennent régulièrement, malgré les années qui passent :
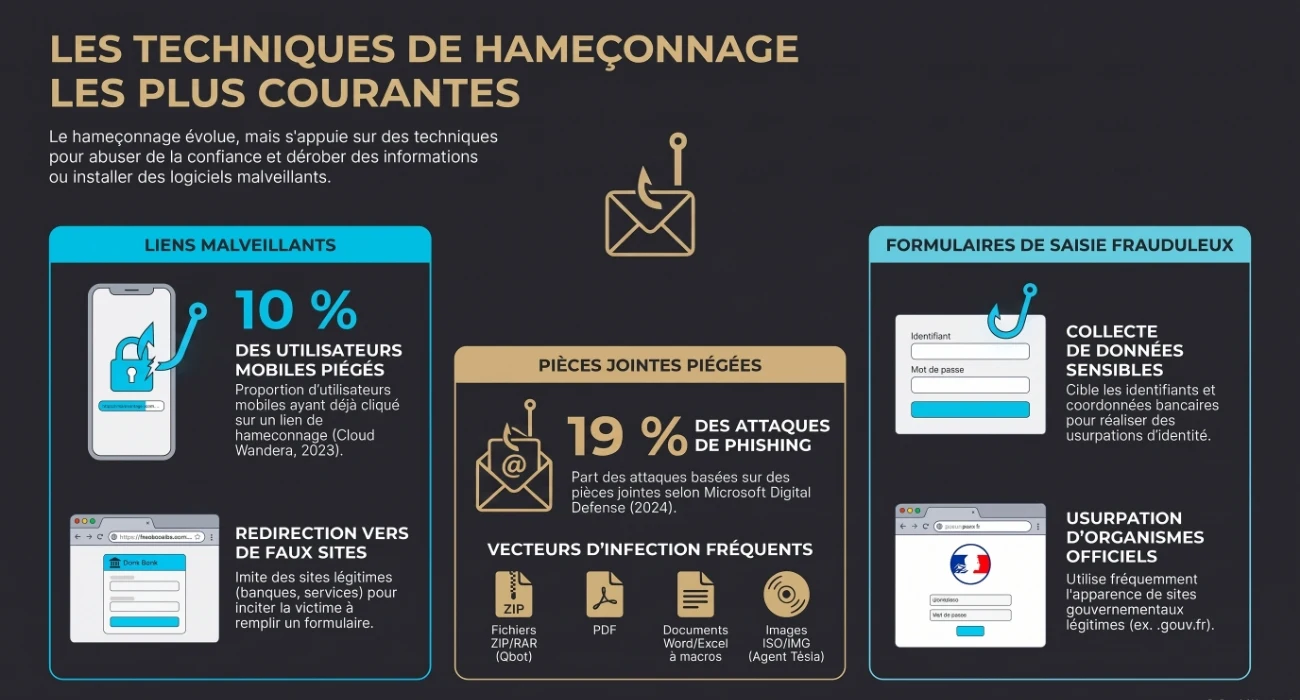
Présence de liens malveillants
La victime reçoit un e-mail en apparence légitime qui l’incite à vérifier un compte par exemple. Dès qu’il clique dessus, il est redirigé vers un site web frauduleux qui l’invite à remplir un formulaire sur ses données personnelles. Les attaquants créent une copie d’un site web légitime, généralement celle d’une entreprise que la victime utilise, le site d’une banque par exemple.
En l’absence de formulaire pour le vol de données, le site web peut être infecté par des logiciels malveillants.
Dans certains cas, l’expéditeur se fait aussi passer pour un service d’assistance, une banque ou une autre institution légitime. Selon un rapport de Cloud Wandera datant de 2023, 10 % des utilisateurs d’appareils mobiles ont déjà cliqué sur un lien de hameçonnage.
Pièces jointes piégées
La victime reçoit un e-mail contenant une pièce jointe légitime en apparence. Pourtant, il s’agit en réalité d’un logiciel malveillant qui s’installe sur l’ordinateur dès son ouverture. Les pièces jointes représentaient 19 % des attaques de phishing, selon le rapport de Microsoft Digital Defense en 2024.
Les pièces jointes se présentent généralement sous la forme de :
- Archives ZIP ou RAR : il a servi à cacher le cheval de Troie Qbot par exemple,
- Documents Word ou Excel pour cacher des macros pour télécharger ensuite le malware,
- Fichiers PDF : utilisés par les cybercriminels pour exécuter des fichiers JavaScript,
- Images disques ISO ou Img : il a été utilisé par les cybercriminels pour héberger un fichier exécutable malveillant, à l’instar du cheval de Troie Agent Tesla.
Formulaire de saisie de données
Les faux formulaires visent à récolter des informations sensibles sur les utilisateurs, notamment les identifiants et coordonnées bancaires. Les cybercriminels s’en servent ensuite pour mener d’autres attaques, comme l’usurpation d’identité.
En apparence, le formulaire vient généralement d’une autorité légitime, comme un site .gouv.fr par exemple.
Pour tout problème lié à l'envoi de ce formulaire, écrivez à contact@guardia.school
Existe-t-il des variantes d’attaques phishing ?
Bien que le principe du hameçonnage reste le même, le choix des cibles et les méthodes utilisées ont créé des variantes plus sophistiquées au fil des années.
Vishing
C’est une contraction des termes « vocal » et « phishing ». Cette forme de hameçonnage s’opère par appel téléphonique. L’attaquant se fait passer pour un agent de service client ou un représentant d’entreprise pour obtenir des informations sensibles. Selon un rapport « Global Scams 2025 » dévoilé par BioCatch, une entreprise israélienne, le vishing enregistre une hausse de 100 % cette année.
Smishing
Le hameçonnage par SMS enregistre également une hausse en France. Comme son nom l’indique, la cible reçoit un SMS contenant un virus ou un lien malveillant. Selon le rapport de Proofpoint en 2024 sur le phishing, 75% des organisations ont déjà fait face à une attaque de smishing en 2023. Dans les attaques de smishing, le message suscite souvent un sentiment d’urgence, incitant la victime à agir rapidement.
Deux faits expliquent la hausse de cette attaque : les attaquants exploitent notre dépendance aux smartphones, la sensibilisation des employés concerne davantage les e-mails que les SMS.
Whaling
Les cibles de le hameçonnage sont des personnes influentes, généralement des PDG de PME et TPE, des directeurs financiers, etc. Une fois l’adresse e-mail ou autres identifiants de cette personne en main, les attaquants ordonnent à des subordonnés d’effectuer un virement.
Le cas de Ubiquiti Networks, une entreprise américaine, est le plus célèbre. Celle-ci a perdu 46,7 millions de dollars lorsqu’une filiale à Hong Kong a reçu le mail provenant du PDG de transférer la somme.
Spear Phishing
Si le hameçonnage n’a pas de cible préférentielle, le spear phishing affine sa méthode pour se concentrer sur un groupe de personnes qui travaillent en entreprise. Les attaquants utilisent l’ingénierie sociale pour rédiger des messages plus élaborés et plus crédibles. Ils visent des départements stratégiques comme les finances, l’administration, le marketing et les RH.
Pour gagner la confiance de la cible, les escrocs usurpent des marques professionnelles comme Amazon, DHL ou encore FedEx.