En 2018, le groupe français est victime d’une escroquerie lui faisant perdre 19,2 millions d’euros. Les exécutants ont en reçu l’ordre par e-mail via le compte personnel du PDG, Marc Lacan. Cette attaque s’appelle le Spear Phishing et elle est toujours d’actualité aujourd’hui.
Le Spear Phishing est considéré comme une version plus tranchante du phishing. Les attaques sont mieux ciblées. Au lieu de miser sur la quantité, les escrocs travaillent le contenu à l’aide de l’ingénierie sociale et l’intelligence artificielle pour mieux viser. Selon un rapport de Proofpoint, près de 88% des organisations ont déjà subi une attaque de Spear Phishing.
Qu’est-ce que le Spear Phishing ?
Le Spear Phishing se traduit en français par harponnage de par la nature de ses cibles. Dans le phishing (hameçonnage) classique, les pirates n’ont pas de profils type de victime précis.
A contrario, le Spear Phishing vise des cibles précises, notamment des personnes ayant des accès privilégiés au sein d’une organisation, d’où l’allusion à la chasse aux gros poissons
Si le phishing est de loin la première cause de violations de données d’après IBM. Le Spear Phishing ne représente qu’une infime partie, soit 0,1% des e-mails d’après Barracuda. Pourtant, leur taux de réussite est plus élevé puisque dans 66% des cas, les pirates arrivent à pénétrer dans le système.
Un autre fait qui caractérise cette forme d’attaque : son coût. En effet, le coût d’une attaque pourrait atteindre 100 millions de dollars en moyenne.
Le Spear Phishing est d’autant plus dangereux puisqu’il exploite une vulnérabilité humaine. En effet, les pirates utilisent l’ingénierie sociale pour tromper ses victimes.
Il est aussi différent du whaling qui se traduit clairement par « pêche à la baleine ». Cette forme de cyberattaque, bien que similaire au Spear Phishing, vise spécialement les cadres dirigeants à l’instar des directeurs financiers.
Comment fonctionne le Spear Phishing ?
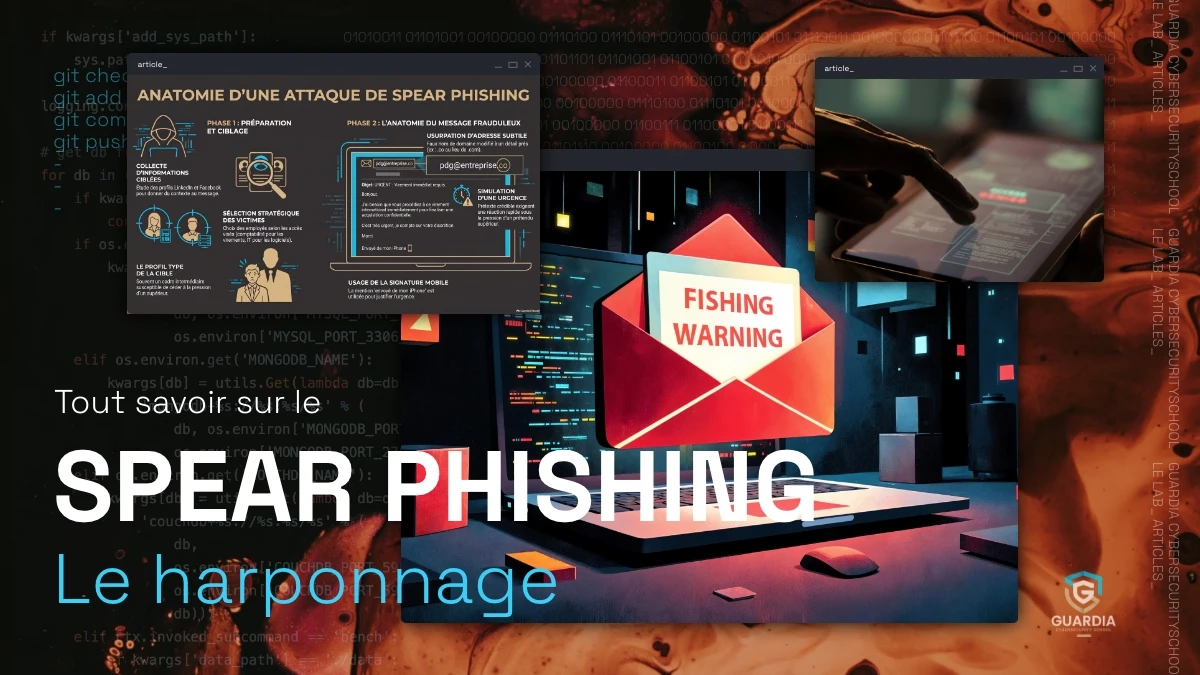
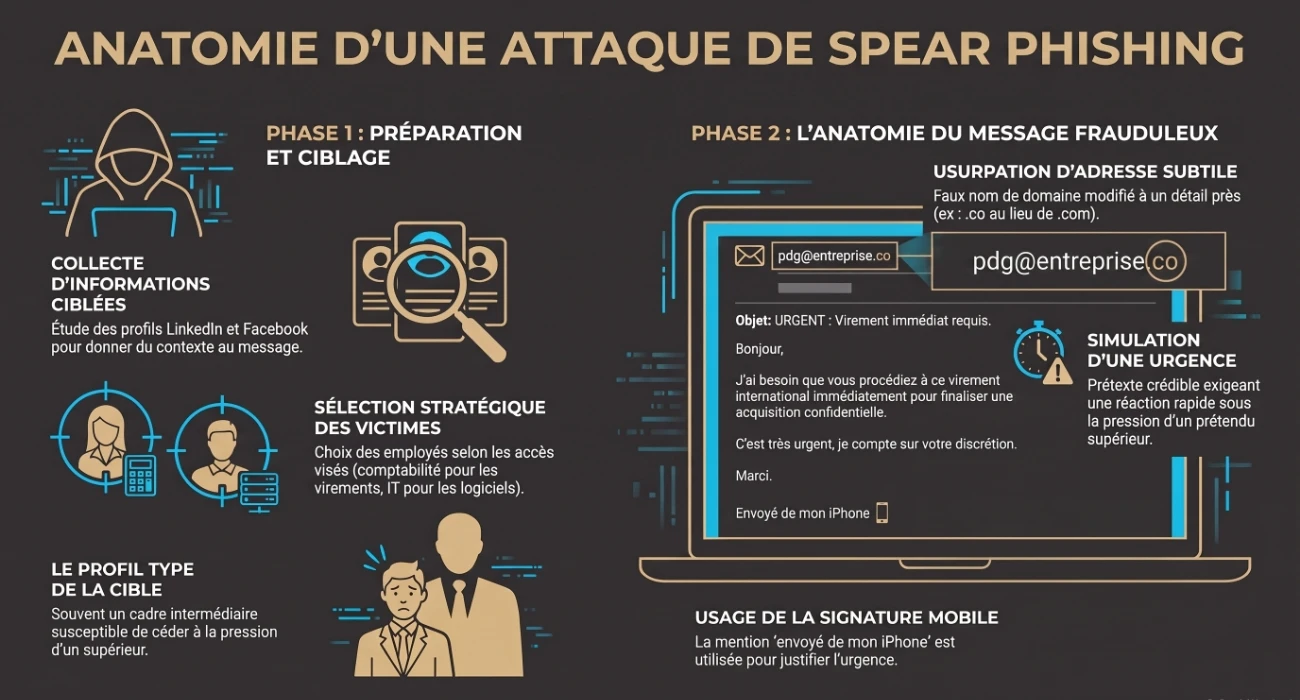
Comme il s’agit d’attaques ciblées, les pirates étudient de près le profil LinkedIn ou Facebook de la cible afin de donner plus de contexte à leur message. Quelques heures sur Google suffisent déjà à écrire un e-mail crédible.
Certains hackers plus sophistiqués s’appuient même sur l’apprentissage automatique pour analyser une grande quantité de données et définir les cibles.
Si le gain financier reste leur principal objectif, d’autres mènent une attaque de Spear Phishing pour diffuser un ransomware, voler des identifiants de connexion pour élever leur privilège, voler des informations sensibles comme la propriété intellectuelle.
La prochaine étape porte sur le choix de la cible. Les pirates sélectionnent celles qui leur permettent d’avoir un accès aux ressources souhaitées. Pour réaliser un paiement par exemple, ce sera un salarié de la comptabilité.
Pour télécharger un logiciel espion, il s’agira d’un membre de l’équipe informatique.
Les experts en cybersécurité dressent le profil type de la victime : un cadre de niveau intermédiaire, rigoureux en matière de règlement, mais peut céder sous la pression de son supérieur hiérarchique.
C’est pourquoi les escrocs se font souvent passer pour un cadre supérieur.
L’étape suivante est l’envoi du message. L’e-mail est hautement crédible puisque les auteurs imitent un organisme légitime.
Voici à quoi il ressemble :
- Usurpation du nom d’une entreprise dans l’adresse e-mail à un détail près, au lieu de .com par exemple, ils mettent .co. C’est encore plus convaincant sur un mobile où l’on ne voit pas l’adresse en entier.
- Création d’un sentiment d’urgence chez la cible pour qu’il exécute l’action demandée. Cela peut être un supérieur en réunion qui a besoin d’un service rapidement.
- La signature « mobile » se traduit par « sent from my iPhone » à la fin du message. Ceci justifie l’urgence de la situation.
- Le prétexte qui paraît crédible puisque les pirates ont fait des recherches. Il s’agit généralement d’un sujet qui incite à la coopération comme un audit, un recrutement, etc.
L’intelligence artificielle : la nouvelle arme des pirates informatiques
L’essor de l’IA générative profite également aux pirates informatiques de multiple manière. Dans le cadre du Spear Phishing par exemple, cette technologie offre une aide précieuse dans la rédaction des e-mails.
D’après une étude menée par IBM, les escrocs ont besoin de 16 heures en moyenne pour rédiger un e-mail de phishing. Grâce à l’assistance d’une IA, cela ne prend que cinq minutes.
Le rôle de l’IA ne s’arrête pas à la rédaction, elle permet également d’automatiser l’extraction d’informations des cibles sur les réseaux sociaux. Les contenus publiés peuvent alimenter les outils d’IA pour ensuite usurper son identité.
L’IA générative est aussi efficace dans la création de faux documents comme les rapports, les factures, les modèles d’e-mails, etc. Avec l’essor du deepfake, certains pirates utilisent même des enregistrements vocaux pour créer une arnaque avec l’IA.
En France en 2024, un homme de 50 ans a reçu un appel de sa mère prétendant avoir perdu ses affaires. Celle-ci avait besoin de son numéro de carte bancaire.
Exemples de cas de Spear Phishing dans le monde
Voici quelques exemples de cas de harponnage :
Faux sites web
Le cybercriminel rédige un e-mail d’hameçonnage classique contenant un lien menant vers un site web connu. Le site en apparence légitime est en réalité une copie de l’original.
Le but des escrocs est d’inciter la victime à saisir ses informations bancaires. Dans certains cas, ils arrivent même à voler la personne comme ce fut le cas d’un retraité français qui voulait investir dans l’or. Prudent, il repère un site recommandé par Forbes.
Pourtant, son investigation le mène vers une copie, lui faisant perdre 173 000 euros.
Fraude aux faux fournisseurs
Dans ce cas, l’escroc prend l’identité d’un véritable fournisseur pour cibler généralement le service financier. Il informe du changement de coordonnées bancaires pour faire les virements. Les pirates combinent ici le business e-mail compromise (BEC) et le Spear Phishing.
En 2019, un pirate a compromis l’adresse e-mail d’un fournisseur et a incité un employé de Nikkei aux Etats-Unis de faire un virement de 29 millions de dollars.
Fraude du président
Cette fois, l’attaque usurpe l’adresse e-mail d’un haut responsable de l’entreprise ou en prend le contrôle. En se faisant passer pour la personne, il demande un transfert de fonds, l’installation d’un nouveau logiciel, le partage d’un fichier des paies des salariés, etc.
Gilbert Chikli est tristement célèbre pour avoir popularisé cette forme d’arnaque. En se faisant passer pour un PDG, il a obtenu d’employés naïfs plus de 7 millions d’euros.
En 2013, un promoteur immobilier a également perdu 38 millions d’euros dans ce type d’escroquerie.