Plusieurs gouvernements dans le monde entier souhaitent intégrer une porte dérobée dans les services de stockage de données et de messagerie. En France par exemple, le gouvernement plaide la lutte contre le trafic de drogue. En ligne de mire de cette exigence : les entreprises qui utilisent le chiffrement de bout en bout. Mais de quoi s’agit-il exactement ?
Imaginez que vous envoyiez une lettre à la poste. Les employés ouvrent d’abord l’enveloppe avant de le mettre dans une nouvelle enveloppe et de la transmettre au destinataire final. C’est ainsi que fonctionne le chiffrement en transit (exemple : TLS).
A l’inverse du chiffrement en transit, le chiffrement de bout en bout ne permet à aucun intermédiaire d’accéder à vos échanges. Il propose ainsi un niveau de confidentialité plus important.
C’est pourquoi les applications comme Proton Mail, Telegram ou encore WhatsApp ont adopté ce type de chiffrement.
Qu’est-ce que le chiffrement de bout en bout ?
Alors que les SMS sont désormais considérés comme obsolètes, les applications de messagerie prennent leur place progressivement. Avec ces applications, un autre terme fait son apparition : le chiffrement de bout en bout. Vous pouvez également le reconnaître avec le sigle E2EE (end to end encryption). Il s’impose comme la méthode de chiffrement la plus sécurisée dans les moyens de communication.
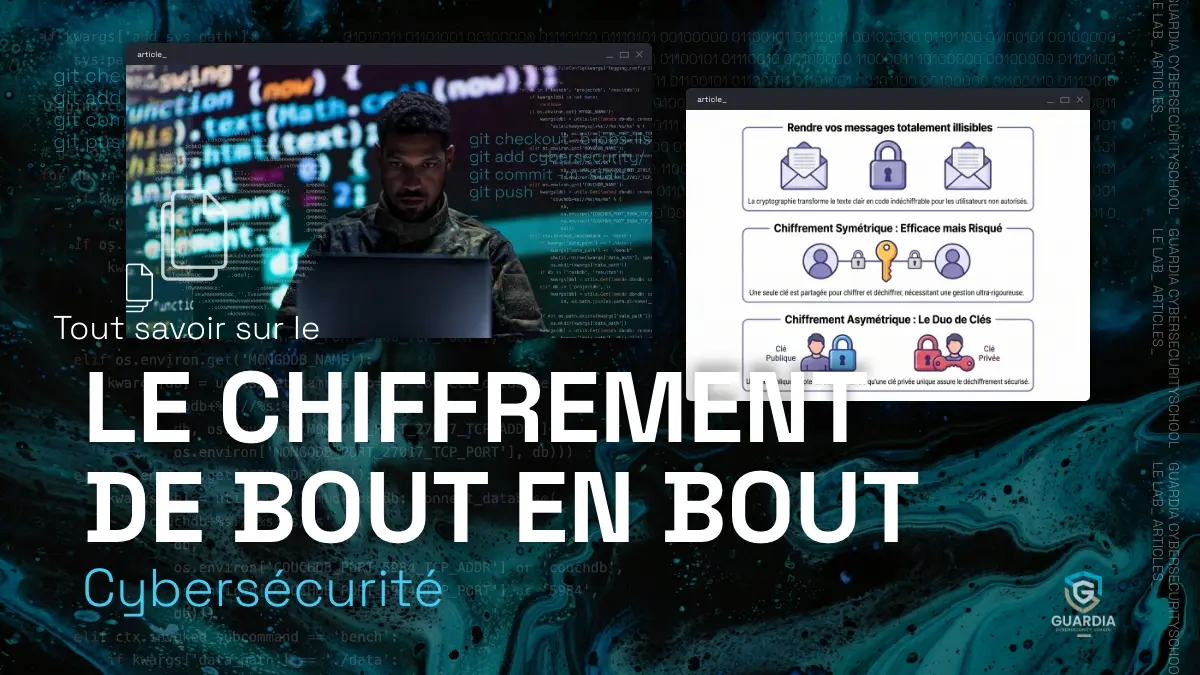
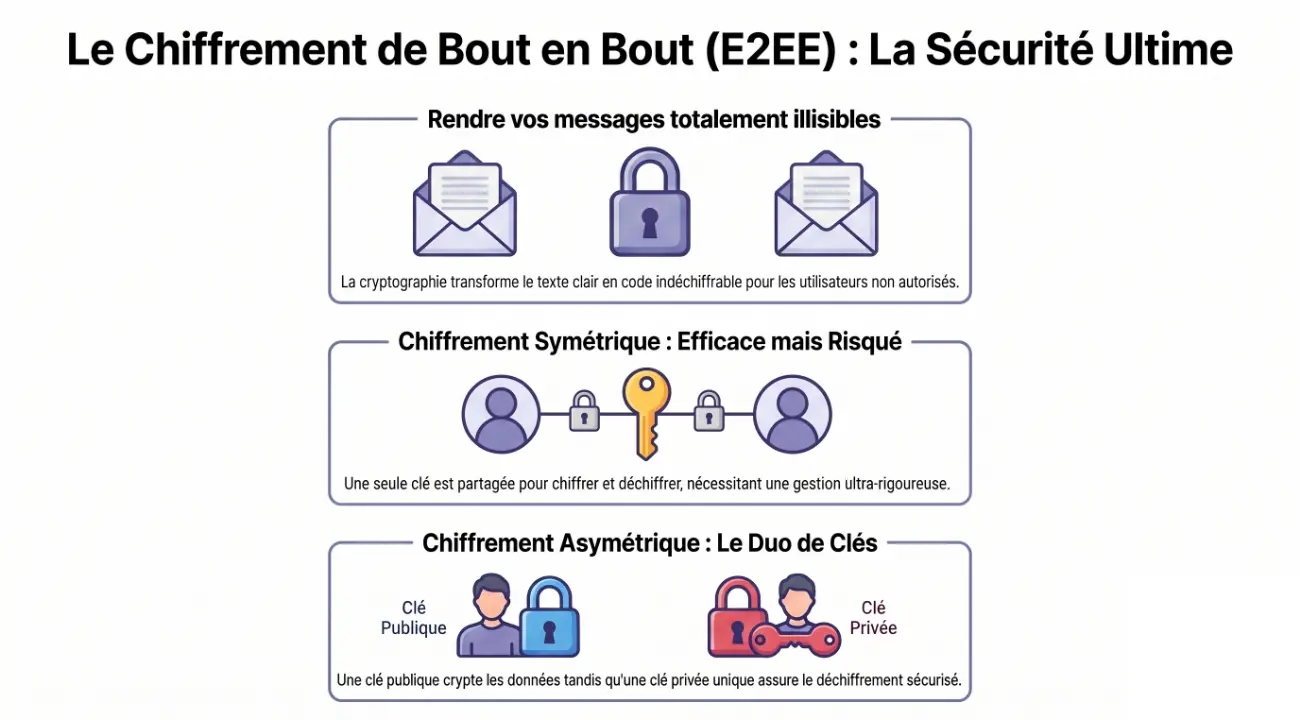
Comme les autres méthodes, le chiffrement de bout en bout s’appuie sur la cryptographie pour chiffrer un texte lisible et le rendre illisible. Grâce à ce processus, les utilisateurs non autorisés ne peuvent pas lire vos échanges avec un destinataire. Le chiffrement de bout en bout utilise le chiffrement symétrique et asymétrique, c’est-à-dire basé sur un système de clés privées/publiques. Dans le chiffrement symétrique, une clé est partagée entre les utilisateurs pour le chiffrement et le déchiffrement. C’est efficace pour la communication, mais implique une gestion rigoureuse des clés. Si l’une d’entre elles est compromise, vos données se retrouvent en danger. De son côté, le chiffrement asymétrique utilise deux types de clés : privées et publiques. La clé publique crypte les données tandis que la clé privée effectue le déchiffrement. La méthode propose un niveau de sécurité élevé, mais le temps de traitement est plus long.
Comment fonctionne le chiffrement de bout en bout ?
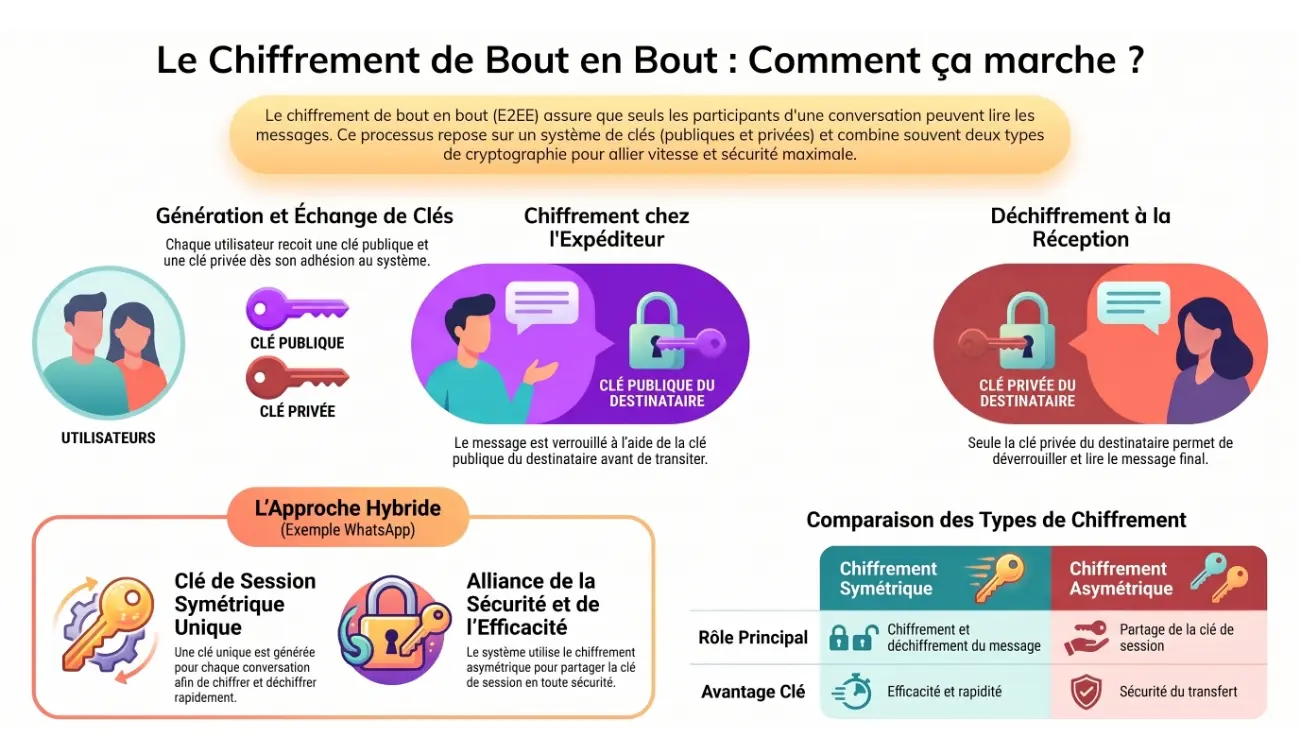
Dans ce système, le chiffrement est fait aux deux extrémités, d’un terminal à un autre, d’où l’appellation « de bout en bout ». Le processus se déroule généralement en cinq étapes.
La première étape porte sur la génération de clés. Dès que vous rejoignez un système, vous recevez des clés privées et publiques. Lorsqu’il y a un échange entre deux utilisateurs, un échange de clés publiques s’opère. C’est la seconde étape. Ensuite, l’appareil de l’expéditeur crypte son message grâce à la clé publique du destinataire. Les informations transitent ensuite via le canal de communication et arrivent à l’appareil du destinataire. Ce dernier utilise sa clé privée pour faire le décryptage du message.
En pratique, cela donne quoi ? Sur WhatsApp par exemple, lorsque deux utilisateurs lancent une nouvelle conversation, cela génère une clé de session symétrique unique qui permet autant le chiffrement que le déchiffrement. Par contre, le partage de cette clé de session s’effectue via un système de chiffrement asymétrique. Le destinataire détient ainsi une clé publique et une clé privée. Vos messages sur WhatsApp profitent ainsi de la sécurité du chiffrement asymétrique et de l’efficacité du chiffrement symétrique.
Les domaines d’application du chiffrement de bout en bout
Le chiffrement de bout en bout fait partie de notre quotidien numérique à travers des secteurs comme :
- Communication : dans ce cas, le E2EE garantit la sécurité des échanges sur les applications de messagerie moderne. iMessage d’Apple repose entièrement sur ce mode de chiffrement pour échanger entre les différents appareils de la marque. Sur Android, le système ne l’impose pas, laissant le soin aux développeurs d’appliquer le E2EE à leurs applications ou non. Parmi les applications populaires, il y a Telegram, Signal, WhatsApp ou encore Wire.
- Gestion de mots de passe : les acteurs majeurs de la gestion de mots de passe s’appuient aussi sur le chiffrement de bout en bout pour stocker les mots de passe des utilisateurs. C’est le cas de LastPass, Dashlane ou Bitwarden.
- Partage de fichiers : certains dossiers commerciaux ou juridiques sont trop volumineux pour un envoi par e-mail. C’est là que les entreprises de partage de fichiers interviennent. Pour les professionnels, Tresorit Send et Proton Drive en sont les exemples. À l’inverse de Wetransfer qui utilise le chiffrement TLS, ils s’appuient sur le chiffrement de bout en bout.
Quels sont les avantages et limites de ce système ?
La confidentialité est l’un des points forts du chiffrement de bout en bout. Aucun intermédiaire, qu’il s’agisse de l’application ou du fournisseur d’accès internet n’a pas accès à vos messages.
Cela constitue une couche de protection supplémentaire contre les violations de données. Même s’il s’agit de communications sensibles, la confidentialité est préservée.
Les messages sont aussi à l’abri de toutes tentatives de falsification. Reposant sur la cryptographie asymétrique, si un acteur malveillant tente de modifier, cela rend invalide le processus de décryptage.
Le chiffrement de bout en bout converge aussi avec les exigences réglementaires, notamment dans la sécurité des transactions financières.
Par contre, le chiffrement de bout en bout se heurte également à la réticence de certains pays, y compris en Europe, qui souhaitent l’enlever. Selon eux, plusieurs plateformes sont propices au développement d’activités illégales et du terrorisme.
En 2024, 32 pays européens, dont la France, ont demandé un droit de regard sur les contenus des échanges de plusieurs messageries instantanées.
Il y a aussi les risques avec les portes dérobées de chiffrement. Il s’agit d’un point d’accès créé généralement intentionnellement par les entreprises pour contourner le cryptage. Elles peuvent pourtant tomber aux mains des pirates.
Au Royaume-Uni par exemple, le gouvernement a mis la pression sur Apple pour qu’il crée une porte dérobée sur iCloud pour des raisons de sécurité. Au lieu de cela, la marque a tout simplement abandonné le chiffrement de bout en bout pour les utilisateurs de ce pays.
Par ailleurs, la sécurité du E2EE dépend grandement de la sécurité des terminaux. Si l’appareil d’un utilisateur est compromis, une autre personne peut accéder à ses échanges directement. Pour y arriver, les pirates exploitent des vulnérabilités des antivirus et pare-feu par exemple.